KarieraCyberbezpieczeństwo
Pentester: jak zostać testerem penetracyjnym i od czego zacząć
Pentester od zera: co robi tester penetracyjny, jak zacząć bez doświadczenia, eJPT, PNPT czy OSCP, granice prawa i realne ścieżki wejścia w 2026.
Autor: Redakcja LITJobs · eksperci LearnIT9 min czytania

Spis treści
- Czym zajmuje się pentester na co dzień
- Umiejętności pentestera: co jest obowiązkowe
- Którędy prowadzi droga do pentestów
- Jak zostać pentesterem: plan nauki
- Krok 1: Zbuduj fundamenty sieci i systemów
- Krok 2: Naucz się testować aplikacje webowe
- Krok 3: Ćwicz w legalnych laboratoriach i CTF
- Krok 4: Zdobądź certyfikat praktyczny
- Krok 5: Przygotuj CV i szukaj pierwszej roli
- Granice prawa: czego pentesterowi nie wolno
- Ile zarabia pentester
- Junior pentester i praca zdalna
- Aktualne oferty w bezpieczeństwie IT
- Kurs cyberbezpieczeństwa i dofinansowanie
- Powiązane ścieżki kariery
Pentester, czyli tester penetracyjny, to specjalista ds. bezpieczeństwa, który na zlecenie firmy i za jej pisemną zgodą próbuje włamać się do aplikacji, sieci lub infrastruktury, a potem w raporcie opisuje znalezione luki i sposób ich naprawy. Żeby zostać pentesterem, potrzebujesz solidnych podstaw sieci, systemów i aplikacji webowych, dużo praktyki w legalnych laboratoriach oraz — zwykle — wcześniejszej pracy w IT. Ten zawód rzadko jest pierwszym stanowiskiem, ale da się do niego dojść w przewidywalny sposób.
Poniżej: na czym naprawdę polega praca, którędy prowadzą ścieżki wejścia, plan nauki krok po kroku, certyfikaty, granice prawa i to, co wiemy o zarobkach. Jeśli interesuje Cię szerzej całe bezpieczeństwo (SOC, GRC, inżynieria bezpieczeństwa), zacznij od przewodnika po pracy w cyberbezpieczeństwie — pentesty to jedna z jego gałęzi.
Czym zajmuje się pentester na co dzień
Test penetracyjny to projekt z początkiem i końcem. Typowe zlecenie wygląda tak:
- Ustalenie zakresu — klient wskazuje, co wolno testować (adresy, aplikacje, konta testowe), w jakich godzinach i jakimi metodami. Wszystko ląduje w umowie i w dokumencie zgody.
- Rozpoznanie — zbieranie informacji o celu: otwarte porty, używane technologie, subdomeny, schemat logowania.
- Testy i wykorzystanie luk — ręczne sprawdzanie podatności (np. z listy OWASP Top 10: wstrzyknięcia, błędy kontroli dostępu, złe uwierzytelnianie), próby eskalacji uprawnień, w testach sieci — ruch boczny w Active Directory.
- Raport — opis każdej luki z dowodem, oceną ryzyka i rekomendacją naprawy. Raport czyta zarówno programista, jak i zarząd, więc musi być zrozumiały dla obu.
- Retest — sprawdzenie, czy poprawki naprawdę działają.
Najczęstsze rodzaje zleceń to testy aplikacji webowych i API, testy infrastruktury i sieci wewnętrznej, testy aplikacji mobilnych, przeglądy konfiguracji chmury, a w większych firmach także red teaming i socjotechnika (np. kontrolowany phishing). Dużo pracy to po prostu pisanie: dobry pentester spędza nad raportem tyle czasu, ile nad samym testowaniem.
Gdzie pracują pentesterzy
- firmy doradcze i butiki bezpieczeństwa — wiele krótkich projektów dla różnych klientów, szybka nauka;
- wewnętrzne zespoły bezpieczeństwa w bankach, ubezpieczeniach, e-commerce, software house'ach — mniej klientów, za to głębsza znajomość jednego środowiska;
- sektor finansowy pod DORA — unijne rozporządzenie DORA (stosowane od 17 stycznia 2025 r.) wymaga od części instytucji finansowych zaawansowanych testów penetracyjnych opartych na analizie zagrożeń, co utrzymuje popyt na doświadczonych testerów;
- freelance i bug bounty — zwykle dopiero po kilku latach, gdy masz nazwisko i portfolio. Formy rozliczeń opisujemy w poradniku o pracy jako freelancer w IT.
Umiejętności pentestera: co jest obowiązkowe
| Obszar | Na start (junior) | Z czasem (regular, senior) |
|---|---|---|
| Sieci | TCP/IP, DNS, HTTP/HTTPS, skanowanie portów (Nmap) | segmentacja, VPN, ruch boczny, pivoting |
| Systemy | Linux w terminalu, Windows, podstawy Active Directory | ataki na AD (Kerberos, delegacje), hardening |
| Aplikacje webowe | OWASP Top 10, Burp Suite, testy API | logika biznesowa, przegląd kodu, OAuth i SSO |
| Programowanie | Python lub Bash do automatyzacji, czytanie JavaScriptu | własne narzędzia i exploity, testy aplikacji mobilnych |
| Chmura | podstawy AWS lub Azure, typowe błędy konfiguracji | testy środowisk chmurowych i Kubernetesa |
| Komunikacja | rzeczowy raport, ocena ryzyka, angielski B2 | prezentacja wyników zarządowi, prowadzenie projektu |
Dwie rzeczy rekruterzy cenią szczególnie. Pierwsza to metodyczność: pentester nie „klika na chybił trafił”, tylko systematycznie sprawdza listę hipotez i notuje każdy krok, bo klient może zapytać, co dokładnie zostało przetestowane. Druga to umiejętność wyjaśnienia ryzyka bez żargonu. Lukę, której znaczenia nie da się wytłumaczyć osobie decydującej o budżecie, często nikt nie naprawi.
Którędy prowadzi droga do pentestów
Rekruterzy szukający juniora pentestera prawie zawsze pytają, co robiłeś wcześniej w IT. Osoba, która administrowała siecią albo analizowała alerty w SOC, rozumie, co atakuje. Dlatego najpewniejsza droga prowadzi przez stanowisko „sąsiednie”.
- Administrator systemów i sieci
zna Active Directory, firewalle i Linuksa — ma najprostszą drogę do testów infrastruktury
- Analityk SOC
widzi ataki od strony obrony, zna logi i techniki z MITRE ATT&CK
- Tester oprogramowania (QA)
umie metodycznie szukać błędów i opisywać je — naturalne wejście w testy aplikacji webowych
- Programista
czyta kod i rozumie logikę aplikacji — dobra baza pod testy webowe i przeglądy kodu
- Junior pentester
cel: najczęściej po 1–3 latach w jednej z ról wyżej, z certyfikatem praktycznym
Jeśli dopiero wchodzisz do IT, zobacz, jak wygląda praca w helpdesku i wsparciu IT albo jako tester aplikacji — obie role dają doświadczenie, które później procentuje w bezpieczeństwie. Programistom bliżej będzie przez ścieżkę Pythona, a administratorom — przez ścieżkę DevOps i chmurę.
Jak zostać pentesterem: plan nauki
Plan zakłada 10–15 godzin nauki tygodniowo obok pracy. Czas jest orientacyjny — przy wcześniejszym doświadczeniu w administracji pierwsze etapy pójdą szybciej.
| Etap | Co opanowujesz | Orientacyjny czas |
|---|---|---|
| Fundamenty | sieci (TCP/IP, DNS, HTTP), Linux, Windows, podstawy Active Directory | 3–4 miesiące |
| Aplikacje webowe | HTTP od środka, Burp Suite, OWASP Top 10, uwierzytelnianie | 2–3 miesiące |
| Praktyka ofensywna | laboratoria, CTF, eskalacja uprawnień, pierwsze raporty | 3–6 miesięcy, równolegle |
| Certyfikat | eJPT lub PNPT, potem przygotowanie do OSCP | 2–6 miesięcy |
| Pierwsza rola | SOC, administracja, QA albo od razu junior pentester | zależnie od rynku |
Krok 1: Zbuduj fundamenty sieci i systemów
Nie da się zaatakować czegoś, czego się nie rozumie. Zacznij od modelu TCP/IP, adresacji, routingu, DNS i HTTP. Postaw maszynę z Linuksem i naucz się pracy w terminalu: uprawnienia, procesy, usługi, logi. Potem Windows — konta, uprawnienia, PowerShell i podstawy Active Directory, bo większość firmowych sieci w Polsce stoi na AD.
Dobrym sprawdzianem jest prosty test: umiesz wyjaśnić, co dokładnie dzieje się od wpisania adresu strony w przeglądarce do wyświetlenia odpowiedzi? Jeśli tak, możesz iść dalej.
Krok 2: Naucz się testować aplikacje webowe
Aplikacje webowe i API to najczęstszy przedmiot zleceń dla juniorów. Przerób listę OWASP Top 10 na żywych przykładach: wstrzyknięcia SQL, XSS, błędy kontroli dostępu (np. podgląd cudzych danych po zmianie identyfikatora w adresie), słabe sesje. Podstawowym narzędziem jest proxy przechwytujące ruch — Burp Suite w wersji Community wystarczy na start.
Ćwicz wyłącznie na celowo podatnych aplikacjach (np. DVWA, OWASP Juice Shop) uruchomionych na własnym komputerze albo w laboratoriach platform szkoleniowych.
Krok 3: Ćwicz w legalnych laboratoriach i CTF
Praktyka to rdzeń tego zawodu. Platformy takie jak TryHackMe (dobre na start, z prowadzonymi ścieżkami) i Hack The Box (trudniejsze maszyny, realistyczne sieci) dają legalne cele do ataku. Do tego zawody CTF — indywidualnie albo w drużynie.
Po każdej maszynie napisz krótkie notatki: jak wyglądało rozpoznanie, co nie zadziałało, jak zdobyłeś dostęp i jak luka powinna zostać naprawiona. Za kilka miesięcy z takich notatek powstanie portfolio, a przy okazji wyćwiczysz pisanie raportów — umiejętność, którą rekruterzy sprawdzają najczęściej. Jak opisać takie projekty, żeby ktoś chciał je przeczytać, pokazujemy w poradniku o portfolio w IT.
Krok 4: Zdobądź certyfikat praktyczny
W pentestach liczą się certyfikaty, na których trzeba coś faktycznie zhakować, a nie tylko zaznaczyć odpowiedzi.
- Poziom 1: Start
- eJPT (INE) — praktyczny egzamin podstawowy
- CompTIA Security+ — teoria bezpieczeństwa, częsta w ogłoszeniach
- Poziom 2: Junior
- PNPT (TCM Security) — 5 dni testu sieci, 2 dni na raport, omówienie
- CEH (EC-Council) — egzamin wiedzy, opcjonalnie część praktyczna
- Poziom 3: Uznany specjalista
- OSCP (OffSec) — 23 h 45 min egzaminu praktycznego i 24 h na raport
- Poziom 4: Specjalizacja
- OSWE — testy aplikacji webowych i przegląd kodu
- OSEP — zaawansowane testy i omijanie zabezpieczeń
Kilka praktycznych uwag:
- CEH bywa wymagany w przetargach i dużych korporacjach, ale w zespołach technicznych bardziej ceni się certyfikaty praktyczne;
- OSCP to najczęściej wymieniany certyfikat w ogłoszeniach dla pentesterów — warto do niego dojść, ale nie jako pierwszego kroku;
- egzaminy są drogie, więc najpierw sprawdź się w laboratoriach, a dopiero potem kupuj voucher. Część kosztów szkoleń da się sfinansować — zobacz, jak działa dofinansowanie kursów IT, oraz które kursy z certyfikatem mają realną wartość.
Krok 5: Przygotuj CV i szukaj pierwszej roli
W CV juniora pentestera najważniejsze są dowody praktyki: link do bloga lub repozytorium z opisami maszyn (bez wrażliwych danych), wynik w rankingach platform szkoleniowych, udział w CTF, certyfikat praktyczny, ewentualnie potwierdzone zgłoszenia bug bounty. Większość dokumentacji w tym zawodzie powstaje po angielsku, więc przyda się CV w języku angielskim.
Na rozmowie spodziewaj się zadania praktycznego albo pytań typu „jak przetestowałbyś formularz logowania?”. Ogólne przygotowanie znajdziesz w zestawieniu pytań rekrutacyjnych. Szukaj też stanowisk w SOC i administracji, staży bezpieczeństwa (zobacz poradnik o stażach IT) i ofert z dopiskiem junior — przegląd znajdziesz w kategorii oferty junior IT.
Granice prawa: czego pentesterowi nie wolno
Polski Kodeks karny traktuje nieuprawniony dostęp do systemów poważnie, a dobre intencje nie zawsze chronią. Zanim cokolwiek przetestujesz, zapamiętaj te zasady.
- Uwaga: Uzyskanie bez uprawnienia dostępu do całości lub części systemu informatycznego jest przestępstwem (art. 267 § 2 Kodeksu karnego) — także wtedy, gdy nic nie zepsujesz.
- Uwaga: Testuj tylko to, na co masz pisemną zgodę właściciela systemu, i tylko w uzgodnionym zakresie, terminie i metodami z umowy.
- Uwaga: Art. 269c przewiduje brak kary tylko w wąskich sytuacjach: działanie wyłącznie w celu zabezpieczenia systemu, niezwłoczne powiadomienie jego dysponenta, bez szkody i naruszenia interesu publicznego lub prywatnego. To nie jest zgoda na testowanie cudzych stron.
- Uwaga: Posiadanie i tworzenie narzędzi ofensywnych nie jest przestępstwem, jeśli działasz wyłącznie w celu zabezpieczenia systemu lub opracowania metody zabezpieczenia (art. 269b § 1a) — ale już ich użycie wobec cudzego systemu bez zgody tak.
- Uwaga: W bug bounty obowiązuje regulamin programu: domeny spoza zakresu, testy obciążeniowe czy socjotechnika są zwykle zabronione.
- Uwaga: Lukę znalezioną przypadkiem zgłoś właścicielowi albo przez CERT Polska, który koordynuje ujawnianie podatności — nie publikuj jej i nie sprawdzaj, jak daleko da się wejść.
To ogólne omówienie przepisów, a nie porada prawna. W prawdziwych zleceniach zakres i zgodę zawsze potwierdza umowa podpisana przez osobę uprawnioną po stronie klienta.
Ile zarabia pentester
Widełki z ofert bezpieczeństwa publikowanych na LITJobs:
Na LITJobs jest jeszcze za mało ofert z widełkami w tej kategorii, by podać medianę — pokazujemy ją od 3 widełek (zobacz metodologię). Do tego czasu opieraj się na raportach podanych w tekście.
Rzetelnej ogólnopolskiej mediany wyłącznie dla pentesterów brakuje: badanie Bulldogjob 2025 nie wydziela bezpieczeństwa jako osobnej kategorii zarobków, a ogłoszenia często łączą pentesty z innymi zadaniami. Z praktyki rynkowej wynikają za to stałe zależności: wyżej wyceniani są testerzy z OSCP lub podobnym certyfikatem praktycznym, znajomością Active Directory i chmury oraz swobodnym angielskim. Doświadczeni pentesterzy często pracują na B2B — różnice między formami umów wyjaśnia poradnik B2B czy etat, a kwotę na fakturze przeliczysz w kalkulatorze stawek B2B.
Junior pentester i praca zdalna
Stanowisk z nazwą „junior pentester” jest niewiele w porównaniu z ofertami dla analityków SOC czy administratorów, a zgłasza się na nie wiele osób. Dlatego warto aplikować szerzej — na role bezpieczeństwa i infrastruktury — i traktować je jako etap. Pentesty aplikacji webowych często da się wykonywać zdalnie, ale testy sieci wewnętrznej, testy fizyczne i socjotechnika wymagają czasem pracy u klienta. Oferty zdalne z wszystkich specjalizacji zbieramy w kategorii praca zdalna w IT.
Jak wygląda praca po stronie obrony, z którą pentester współpracuje na co dzień — w 30 sekund:
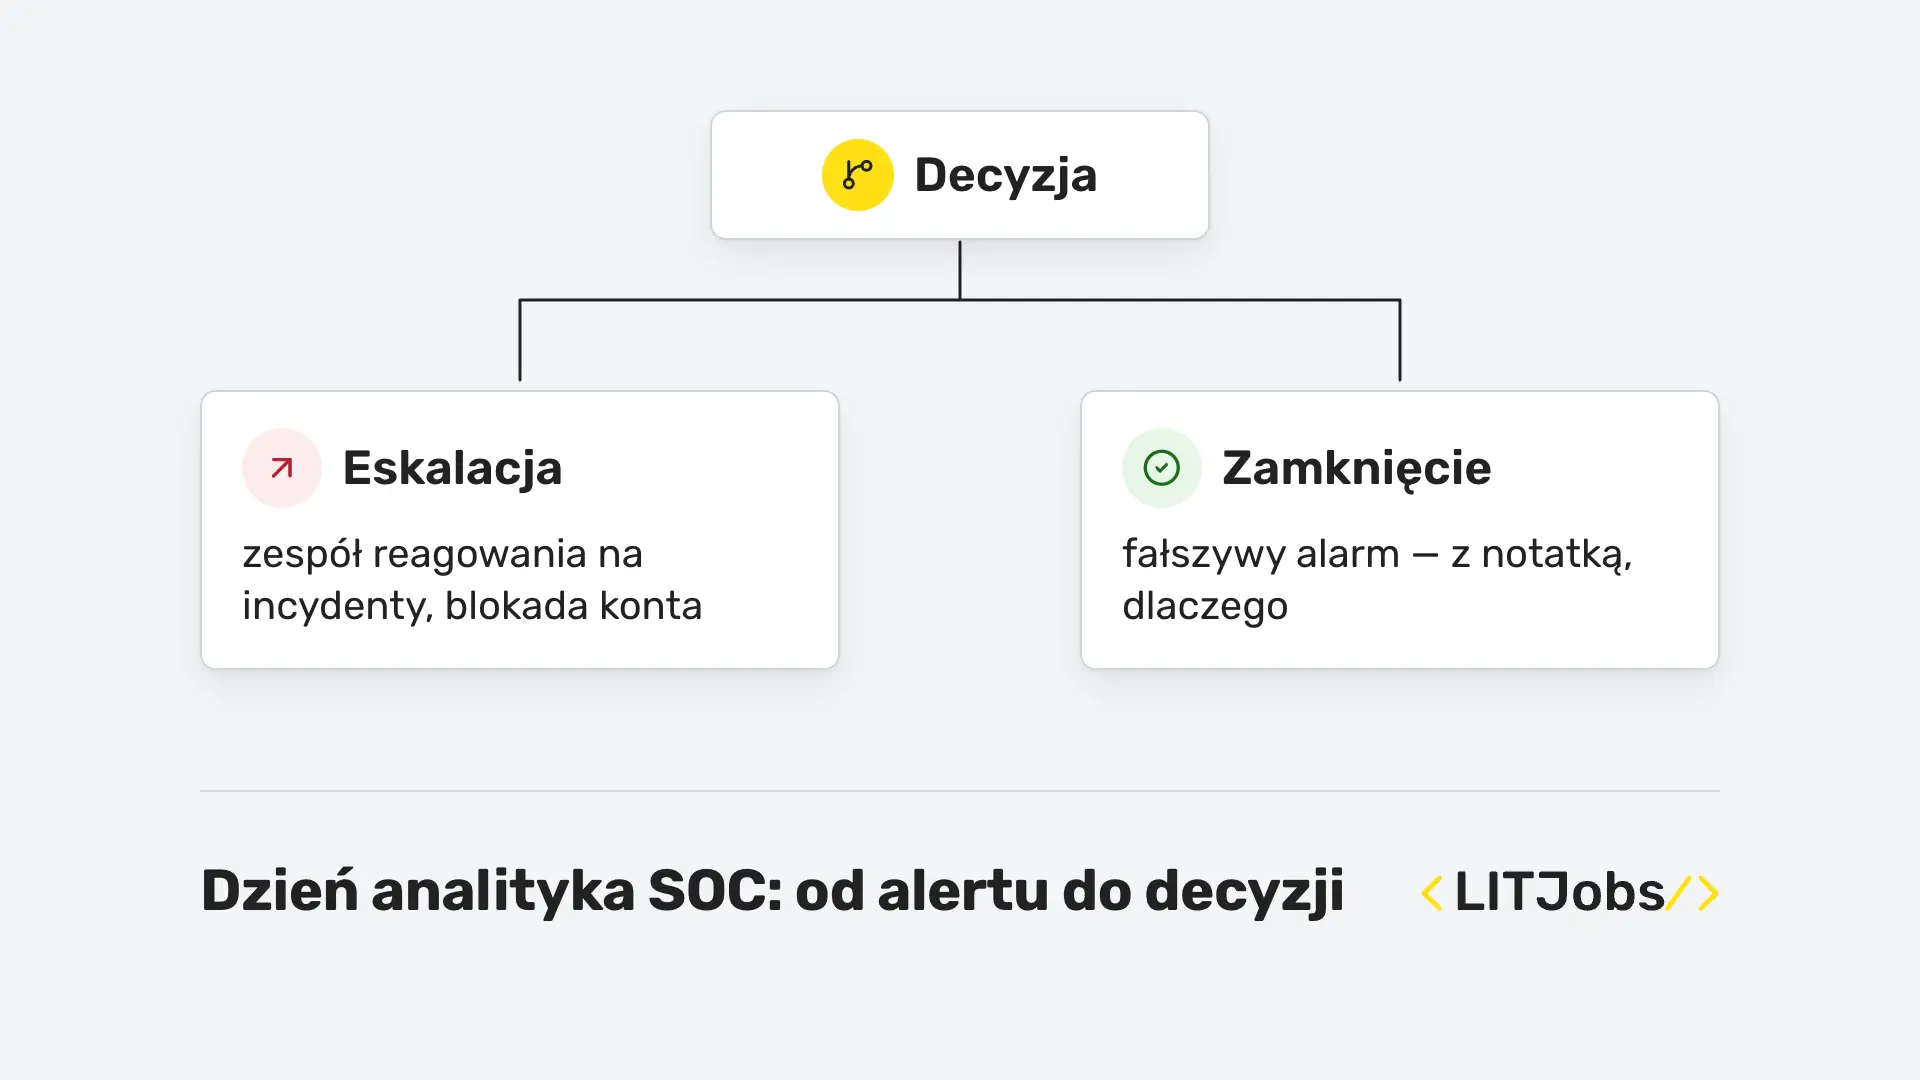
Dzień analityka SOC: od alertu do decyzji
30 s · lektor PL · napisy PL, napisy EN
Transkrypcja filmu
Analityk SOC zaczyna dzień od alertu: nietypowe logowanie. Triage: czy to realne zagrożenie i jak pilne? Dochodzenie: logi, adresy IP, historia konta. Analityk łączy fakty w jedną oś czasu. Decyzja: eskalacja do zespołu reagowania… …albo zamknięcie alertu z opisem, dlaczego. Sprawdź oferty.
Aktualne oferty w bezpieczeństwie IT
Najnowsze oferty z obszaru security — pentesty, SOC, inżynieria bezpieczeństwa:
Kurs cyberbezpieczeństwa i dofinansowanie
Jeśli chcesz uporządkować fundamenty z mentorem — sieci, Linux, bezpieczeństwo aplikacji i praktyczne laboratoria — LearnIT prowadzi kurs dla przyszłych inżynierów bezpieczeństwa. Koszt szkolenia można często częściowo pokryć ze środków publicznych:
Dofinansowanie kursu IT
Kurs możesz sfinansować częściowo lub w całości ze środków publicznych. O tym, czy i ile dostaniesz, decyduje operator programu albo urząd — nie szkoła.
- BUR (Baza Usług Rozwojowych) — dofinansowanie szkoleń dla dorosłych w programach regionalnych; nie ma jednej krajowej stawki, poziom i zasady ustala operator w województwie.
- Urząd pracy — np. bon na kształcenie ustawiczne albo skierowanie na szkolenie dla osób zarejestrowanych jako bezrobotne lub poszukujące pracy.
- KFS (Krajowy Fundusz Szkoleniowy) — gdy szkolenie finansuje Twój pracodawca.
Jak uzyskać dofinansowanie — poradnik
Źródła: Baza Usług Rozwojowych (PARP) · Ustawa o rynku pracy i służbach zatrudnienia (Dz.U. 2025 poz. 620) · Publiczne służby zatrudnienia — KFS 2026 (psz.praca.gov.pl)
Zapytaj o kurs i dofinansowanie
Zostaw kontakt — doradca LearnIT opowie o kursie, terminach i możliwym dofinansowaniu.
Powiązane ścieżki kariery
- Cyberbezpieczeństwo od podstaw — SOC, GRC i inne role, które często poprzedzają pentesty.
- Jak zacząć w helpdesku — najczęstsze pierwsze stanowisko w IT, od którego zaczyna wielu specjalistów bezpieczeństwa.
- Praca w QA — metodyczne szukanie błędów to dobra szkoła przed testami aplikacji webowych.
- Kariera w DevOps — chmura i CI/CD, czyli coraz częstszy przedmiot testów bezpieczeństwa.
Najczęstsze pytania
Kim jest pentester i czym różni się od hakera?
Pentester robi to samo co atakujący — szuka i wykorzystuje luki — ale na zlecenie właściciela systemu, w uzgodnionym zakresie i czasie, z pisemną zgodą. Jego produktem nie jest włamanie, tylko raport: co znalazł, jak to odtworzyć, jakie jest ryzyko dla firmy i jak lukę naprawić. Bez zgody te same działania są przestępstwem, nawet jeśli intencje były dobre.
Jak zostać pentesterem bez doświadczenia w IT?
Bezpośrednio z innej branży na stanowisko pentestera trafia się rzadko. Realna droga to najpierw praca bliska bezpieczeństwu: helpdesk, administracja, SOC L1 albo testowanie aplikacji. Równolegle uczysz się sieci, Linuksa i aplikacji webowych, ćwiczysz na platformach typu TryHackMe czy Hack The Box i robisz certyfikat praktyczny. Po roku–dwóch takiej pracy rozmowa o roli juniora w zespole pentesterskim jest znacznie łatwiejsza.
Ile zarabia pentester w Polsce?
Duże raporty płacowe, np. badanie Bulldogjob 2025, nie wyodrębniają pentesterów ani nawet całego bezpieczeństwa jako osobnej kategorii, więc nie podajemy jednej liczby. Stawki zależą od doświadczenia, certyfikatów (OSCP wyraźnie podnosi pozycję) i formy współpracy — doświadczeni pentesterzy często pracują na B2B. Aktualne widełki z ofert bezpieczeństwa pokazujemy w sekcji o zarobkach w tym przewodniku.
Jakie języki programowania przydają się pentesterowi?
Na start najbardziej przydaje się Python do pisania prostych narzędzi i automatyzacji oraz Bash albo PowerShell do pracy w systemach. Żeby rozumieć podatności aplikacji webowych, warto umieć czytać JavaScript i podstawy SQL, a przy testach kodu — język, w którym napisano aplikację, np. Javę lub PHP. Nie musisz być programistą, ale musisz rozumieć, jak działa kod, który atakujesz.
Który certyfikat dla pentestera wybrać na początek: eJPT, PNPT czy OSCP?
eJPT od INE to dobry pierwszy krok: praktyczny egzamin na poziomie podstawowym. PNPT od TCM Security to pięciodniowy test sieci z Active Directory, raportem i omówieniem wyników przed oceniającymi — bliski prawdziwemu zleceniu. OSCP od OffSec jest najbardziej rozpoznawany przez pracodawców, ale wymaga solidnych podstaw. Sensowna kolejność dla wielu osób to eJPT, potem PNPT lub od razu przygotowanie do OSCP.
Czy bug bounty to dobry sposób na start w pentestach?
Bug bounty uczy szukania realnych błędów i dobrze wygląda w CV, jeśli masz potwierdzone zgłoszenia. Nie traktuj go jednak jako pewnego źródła dochodu: nagrody dostaje tylko pierwsza osoba, która zgłosi daną lukę, a początkujący długo nic nie znajdują. Działaj wyłącznie w zakresie opisanym w regulaminie programu na platformie typu HackerOne, Bugcrowd, Intigriti czy YesWeHack i nigdy nie testuj systemów spoza listy.
Źródła
- Kodeks karny (tekst jedn. Dz.U. 2025 poz. 383) — art. 267, 269a, 269b § 1a i 269c, ISAP
- ELI (api.sejm.gov.pl) – Kodeks karny (tekst jedn. Dz.U. 2025 poz. 383) — art. 267, 269a, 269b § 1a i 269c – tekst PDF
- Rozporządzenie (UE) 2022/2554 (DORA) — art. 26, testy penetracyjne prowadzone w oparciu o analizę zagrożeń (TLPT), stosowane od 17.01.2025, EUR-Lex
- OffSec — OSCP Exam Guide (czas egzaminu 23 h 45 min + 24 h na raport, stan na 10.2026)
- TCM Security — Practical Network Penetration Tester (PNPT): 5 dni testu, 2 dni na raport, omówienie (stan na 10.2026)
- INE Security — eJPT, Junior Penetration Tester (stan na 10.2026)
- EC-Council — Certified Ethical Hacker: egzamin wiedzy 125 pytań / 4 h i opcjonalny egzamin praktyczny 6 h (stan na 10.2026)
- OWASP Top 10 — lista najważniejszych ryzyk aplikacji webowych
- CERT Polska — Raport roczny 2025 (m.in. skoordynowane ujawnianie podatności)
Liczby i przepisy podajemy za źródłami poniżej; dane o zarobkach z ofert LITJobs — według metodologii. Jak pracujemy nad treściami
W tym temacie
Cyber security
Cyber security w 2026: czym zajmuje się specjalista ds. cyberbezpieczeństwa, SOC czy pentest, Security+ i inne certyfikaty, NIS2 i plan nauki od zera.
Kurs IT z certyfikatem
Kurs IT z certyfikatem w 2026: trzy rodzaje certyfikatów, które certyfikaty IT widać w ogłoszeniach (QA, chmura, sieci, security) i jak wybrać kurs.
DevOps
DevOps w 2026: czym zajmuje się DevOps engineer, czego się uczyć (Linux, Docker, CI/CD, chmura, Kubernetes), certyfikaty, zarobki i plan od zera.
Umowa B2B 2026
Umowa B2B w 2026: co to jest, ZUS od 0 do 1926,76 zł, który podatek wybrać i ile zostaje na rękę przy 15 000 zł na B2B i na UoP. Liczby ze źródłami.
Oferty pracy: Cyberbezpieczeństwo
Aktualne ogłoszenia z jawnymi widełkami i sprawdzonymi firmami.