KarieraCyberbezpieczeństwo
Cyber security: jak zostać specjalistą ds. cyberbezpieczeństwa od zera
Cyber security w 2026: czym zajmuje się specjalista ds. cyberbezpieczeństwa, SOC czy pentest, Security+ i inne certyfikaty, NIS2 i plan nauki od zera.
Autor: Redakcja LITJobs · eksperci LearnIT9 min czytania

Spis treści
- Kim jest specjalista ds. cyberbezpieczeństwa
- Umiejętności: obowiązkowe i mile widziane
- Jak zostać specjalistą ds. cyberbezpieczeństwa: plan od zera
- Krok 1: Zbuduj fundamenty — sieci i systemy
- Krok 2: Poznaj ataki i sposoby obrony
- Krok 3: Ćwicz w laboratoriach i CTF
- Krok 4: Zdobądź certyfikat wejściowy
- Krok 5: Udokumentuj praktykę i aplikuj szeroko
- Certyfikaty w cyberbezpieczeństwie: które się liczą
- Zarobki w cyberbezpieczeństwie
- Rynek pracy: NIS2, DORA i juniorzy
- Ścieżki rozwoju po SOC
- Praca zdalna w cyberbezpieczeństwie
- Oferty pracy w cyberbezpieczeństwie
- Kurs cyberbezpieczeństwa i dofinansowanie
- Powiązane ścieżki kariery
Cyber security (cyberbezpieczeństwo) to ochrona systemów, danych i ludzi w firmie przed atakami: monitorowanie zdarzeń, reagowanie na incydenty, wdrażanie i testowanie zabezpieczeń oraz pilnowanie zgodności z przepisami. Żeby zostać specjalistą ds. cyberbezpieczeństwa od zera, trzeba najpierw dobrze poznać sieci komputerowe, Linuxa i Windowsa, a potem zdobyć praktykę w laboratoriach i jeden certyfikat wejściowy. Najczęstsze pierwsze stanowisko to analityk SOC, a nie pentester.
W tym przewodniku opisujemy role w bezpieczeństwie, wymagane umiejętności, plan nauki z realnym harmonogramem, certyfikaty i sytuację na rynku.
Kim jest specjalista ds. cyberbezpieczeństwa
„Cyberbezpieczeństwo” to kilka różnych zawodów. Zanim zaczniesz się uczyć, wybierz kierunek — od tego zależy, co jest priorytetem.
| Rola | Czym się zajmuje | Dla kogo |
|---|---|---|
| Analityk SOC (L1/L2) | monitoruje alerty w SIEM, ocenia zdarzenia, eskaluje incydenty | najczęstsze wejście dla juniora |
| Incident responder / DFIR | prowadzi obsługę incydentu, analizę śladów, odtwarza przebieg ataku | po doświadczeniu w SOC |
| Pentester / red team | testuje aplikacje, sieci i ludzi metodami atakującego | osoby techniczne, bardzo wytrwałe |
| Inżynier bezpieczeństwa / cloud security | wdraża zabezpieczenia: IAM, firewalle, EDR, hardening, chmura | często byli administratorzy i DevOpsi |
| Specjalista GRC / compliance | polityki, analiza ryzyka, audyty, zgodność z NIS2, DORA, ISO 27001 | osoby z zacięciem analitycznym i prawnym |
Jak wygląda dzień pracy w SOC
Analityk SOC zaczyna zmianę od przeglądu otwartych zgłoszeń, a potem analizuje alerty: logowanie z nietypowego kraju, podejrzany proces na stacji roboczej, nagły wzrost ruchu do nieznanej domeny. Dla każdego sprawdza kontekst w logach, ocenia, czy to fałszywy alarm, i dokumentuje decyzję. Prawdziwe incydenty eskaluje według procedur:
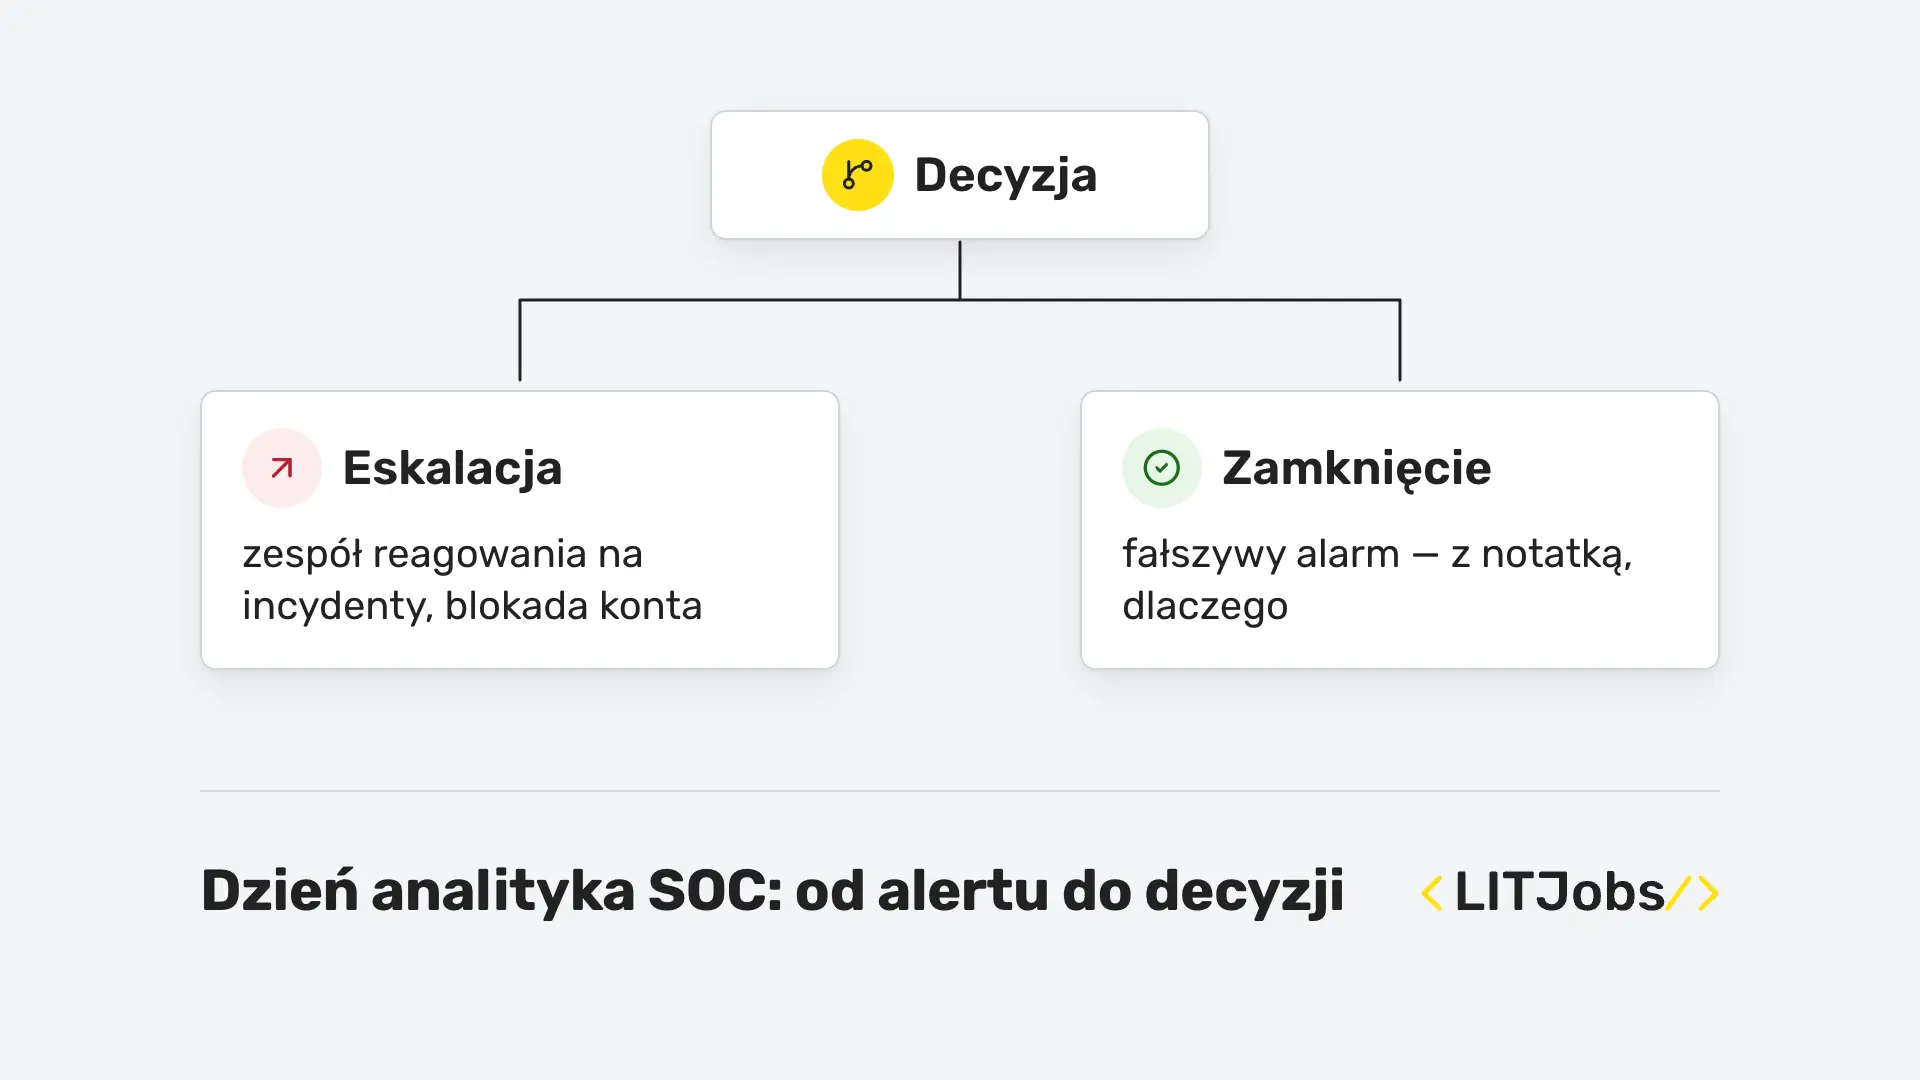
Dzień analityka SOC: od alertu do decyzji
30 s · lektor PL · napisy PL, napisy EN
Transkrypcja filmu
Analityk SOC zaczyna dzień od alertu: nietypowe logowanie. Triage: czy to realne zagrożenie i jak pilne? Dochodzenie: logi, adresy IP, historia konta. Analityk łączy fakty w jedną oś czasu. Decyzja: eskalacja do zespołu reagowania… …albo zamknięcie alertu z opisem, dlaczego. Sprawdź oferty.
Duża część pracy to pisanie — notatki z analizy muszą być zrozumiałe dla kolejnej zmiany i dla audytora.
Pentester pracuje inaczej: projektami, w uzgodnionym z klientem zakresie, a sporą część czasu zajmuje mu raport z podatnościami. Szczegóły, certyfikaty i granice prawa opisujemy w osobnym przewodniku dla przyszłych pentesterów.
Umiejętności: obowiązkowe i mile widziane
| Obszar | Obowiązkowe na start | Mile widziane |
|---|---|---|
| Sieci | model TCP/IP, DNS, HTTP/HTTPS, podsieci, porty, Wireshark | VPN, segmentacja, proxy, WAF |
| Systemy | Linux (wiersz poleceń, uprawnienia, logi), Windows i Active Directory | hardening, PowerShell, Group Policy |
| Bezpieczeństwo | triada CIA, typowe ataki (phishing, ransomware, OWASP Top 10), MITRE ATT&CK | analiza malware, threat hunting |
| Narzędzia | SIEM na poziomie podstaw (np. Splunk, Microsoft Sentinel, Elastic), Nmap | Burp Suite, EDR, reguły Sigma i YARA |
| Skrypty | podstawy Bash lub Python | automatyzacja analizy, własne narzędzia |
| Chmura | podstawy AWS lub Azure, model współdzielonej odpowiedzialności | IAM, logowanie w chmurze, CSPM |
| Kompetencje miękkie | dokładność, spokój pod presją, pisanie raportów, angielski B2 | prezentowanie ryzyka biznesowi |
Jak zostać specjalistą ds. cyberbezpieczeństwa: plan od zera
Bezpieczeństwo to dziedzina „nadbudowana” na innych. Nie da się zabezpieczyć sieci, której się nie rozumie, dlatego realny czas wejścia jest dłuższy niż np. w testowaniu.
| Etap | Co opanowujesz | Orientacyjny czas (10–15 h tygodniowo) |
|---|---|---|
| Fundamenty IT | sieci, Linux, Windows, AD | 3–4 miesiące |
| Podstawy bezpieczeństwa | ataki, obrona, MITRE ATT&CK, OWASP | 2–3 miesiące |
| Praktyka | laboratoria, CTF, domowy SIEM | 3–6 miesięcy (równolegle) |
| Certyfikat wejściowy | Security+ lub ISC2 CC | 1–2 miesiące przygotowań |
| Szukanie pracy | CV, rozmowy, zadania praktyczne | od kilku tygodni do kilku miesięcy |
Jeśli zaczynasz od zera, licz się z 9–18 miesiącami do pierwszej pracy stricte w bezpieczeństwie. Osoby z doświadczeniem w helpdesku, administracji lub programowaniu przechodzą tę drogę szybciej.
Krok 1: Zbuduj fundamenty — sieci i systemy
Naucz się, jak pakiet przechodzi przez sieć: adresacja IP, routing, DNS, TCP i UDP, TLS. Zainstaluj Wiresharka i podejrzyj ruch własnej przeglądarki. Równolegle pracuj w Linuxie w terminalu — użytkownicy, uprawnienia, procesy, logi systemowe. Postaw maszynę wirtualną z Windows Server i skonfiguruj prostą domenę Active Directory: to właśnie ją atakujący biorą na cel w większości firm. Jeśli te tematy są dla Ciebie nowe, dobrym pierwszym krokiem bywa praca w IT support.
Krok 2: Poznaj ataki i sposoby obrony
Przejdź przez OWASP Top 10 (najczęstsze podatności aplikacji webowych) i matrycę MITRE ATT&CK (taktyki i techniki atakujących). Ucz się w parach „atak — wykrycie”: jeśli wiesz, jak działa atak brute force na logowanie, sprawdź, jak wygląda w logach i jaką regułę w SIEM trzeba napisać, żeby go zauważyć.
Zacznij od ataku, z którym spotkasz się w każdej firmie — phishingu. Trzy sygnały ostrzegawcze w 15 sekund:
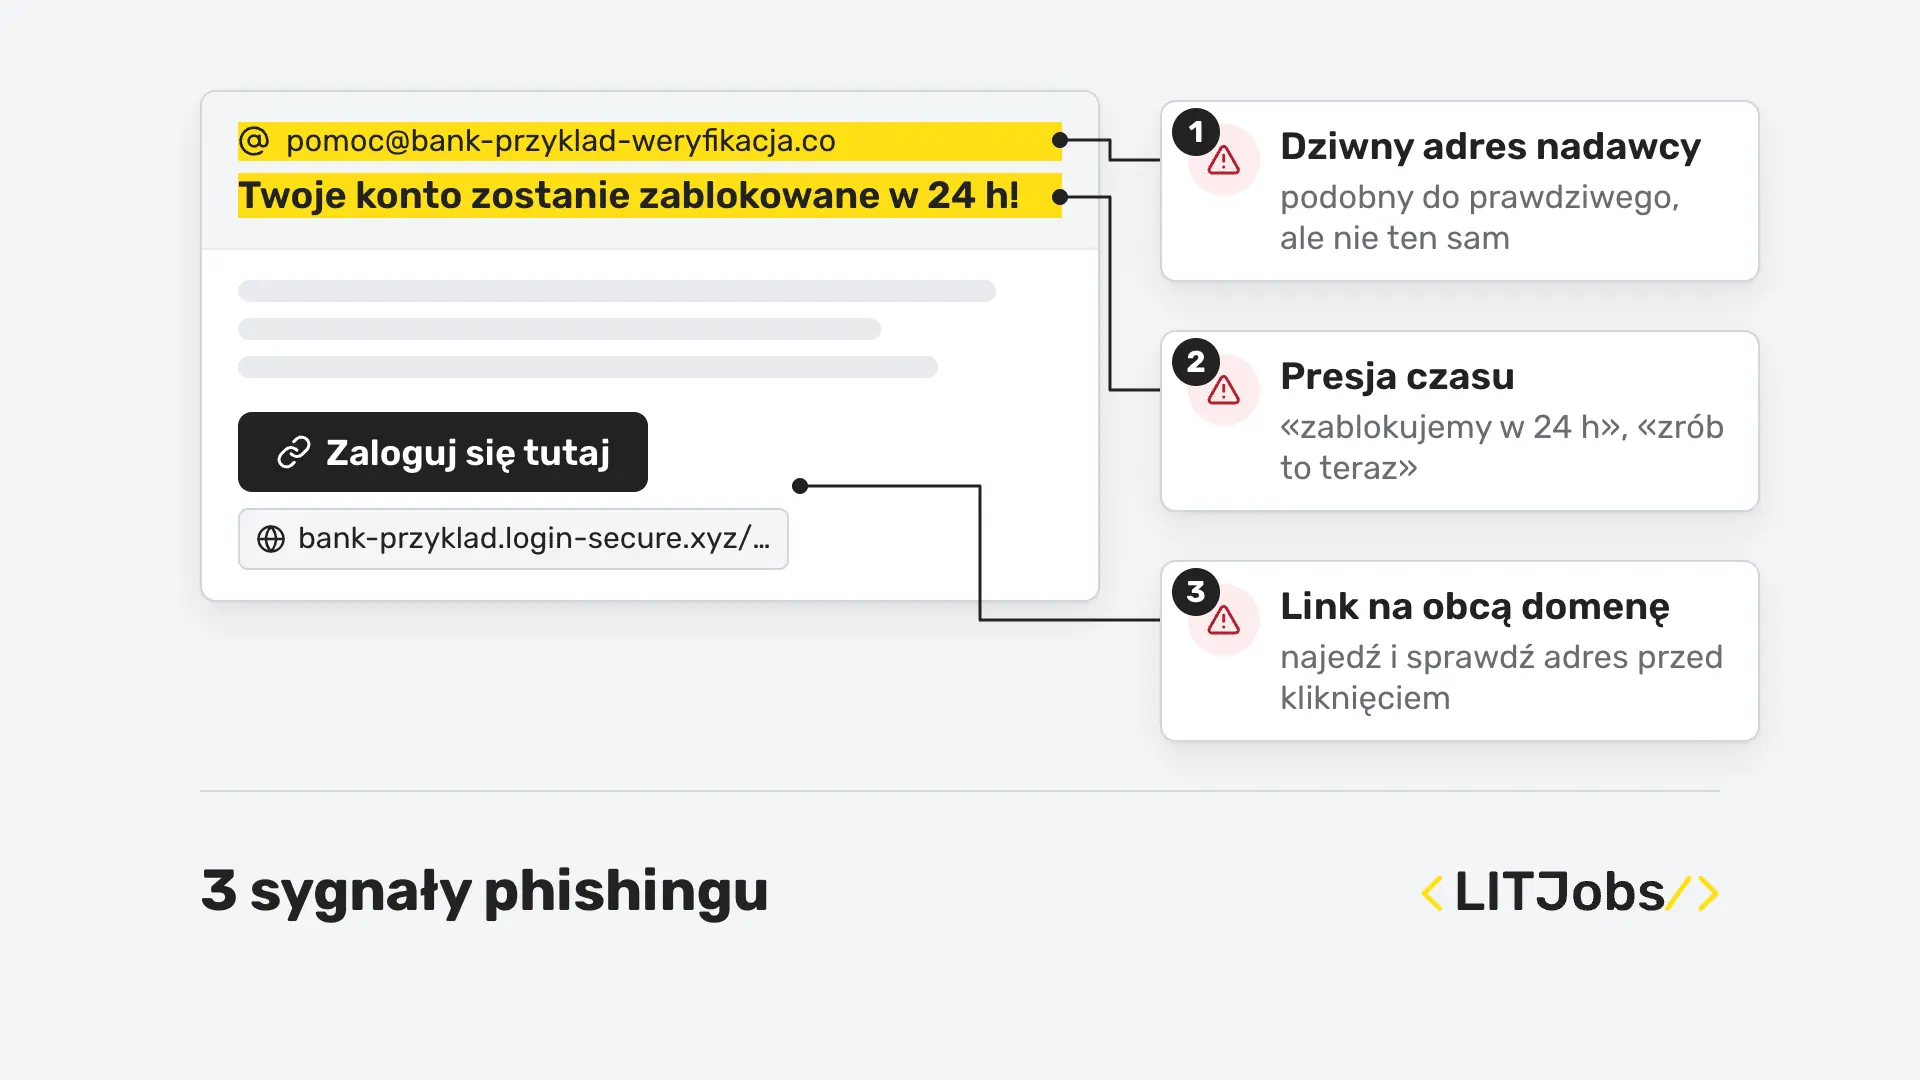
3 sygnały phishingu
15 s · lektor PL · napisy PL, napisy EN
Transkrypcja filmu
3 sygnały phishingu. 1. Adres nadawcy prawie jak prawdziwy. 2. Presja: «zrób to teraz». 3. Link prowadzi na inną domenę. Sprawdź oferty.
Krok 3: Ćwicz w laboratoriach i CTF
Praktyka jest tu ważniejsza niż w wielu innych zawodach. Korzystaj z platform szkoleniowych z gotowymi laboratoriami i zadaniami CTF, rozwiązuj ścieżki dla blue teamu (analiza logów, incydentów) i red teamu (zdobywanie dostępu). Ważne: testuj wyłącznie systemy, do których masz zgodę — testowanie zabezpieczeń cudzych systemów bez zgody właściciela może być w Polsce przestępstwem.
Zbuduj domowe laboratorium: kilka maszyn wirtualnych, darmowy SIEM (np. Elastic lub Wazuh) i symulowane ataki. Taki projekt, opisany w repozytorium, robi na rekruterze lepsze wrażenie niż lista ukończonych kursów — jak go pokazać, podpowiadamy w poradniku o portfolio w IT.
Krok 4: Zdobądź certyfikat wejściowy
Wybierz jeden, zgodny z kierunkiem: Security+ dla SOC i ogólnego bezpieczeństwa, ISC2 CC jako pierwsze potwierdzenie podstaw, eJPT dla przyszłych pentesterów. Pełną drabinę certyfikatów pokazujemy niżej, a jak odróżnić wartościowe certyfikaty od dyplomów bez pokrycia — w zestawieniu certyfikatów IT.
Krok 5: Udokumentuj praktykę i aplikuj szeroko
Opisz na GitHubie lub blogu konfigurację laboratorium, rozwiązane zadania (bez publikowania rozwiązań, jeśli regulamin platformy tego zabrania) i przykładowy raport z incydentu. W CV podkreśl umiejętności techniczne i projekty — pomoże Ci nasz poradnik o pisaniu CV. Aplikuj nie tylko na stanowiska „Security”, ale też na helpdesk i administrację z elementami bezpieczeństwa oraz na staże w IT w działach bezpieczeństwa.
Na rozmowie spodziewaj się pytań w stylu „co się dzieje, gdy wpisujesz adres w przeglądarce”, „jak rozpoznasz phishing”, „co zrobisz, gdy SIEM pokaże logowanie z dwóch krajów w ciągu minuty”. Więcej typowych pytań: jak przygotować się do rozmowy kwalifikacyjnej.
Certyfikaty w cyberbezpieczeństwie: które się liczą
- Poziom 1: Start
- CompTIA Security+
- ISC2 Certified in Cybersecurity (CC)
- eJPT (INE) — dla przyszłych pentesterów
- Poziom 2: Po pierwszej pracy
- Microsoft SC-200 (analityk SOC)
- CompTIA CySA+
- certyfikaty chmurowe z bezpieczeństwa AWS lub Azure
- Poziom 3: Specjalizacja
- OSCP (OffSec) — testy penetracyjne
- ISO/IEC 27001 Lead Implementer lub Auditor — GRC
- Poziom 4: Senior i lider
- CISSP (ISC2) — wymaga 5 lat doświadczenia
- CISM
Kilka faktów, które warto znać: ISC2 CC nie wymaga doświadczenia zawodowego, ale bezpłatny program ISC2 „One Million Certified in Cybersecurity” zamknął zapisy 20 maja 2026 roku. CompTIA udostępnia obecnie Security+ w wersji V7, a wersję V8 zapowiada na listopad 2026 roku — przed zakupem vouchera sprawdź, do której wersji się przygotowujesz. Nie zbieraj certyfikatów „na zapas”: jeden dobrze dobrany na start i praktyka w laboratoriach dają więcej niż trzy teoretyczne egzaminy.
Zarobki w cyberbezpieczeństwie
Widełki z ofert z kategorii bezpieczeństwa publikowanych na LITJobs:
Na LITJobs jest jeszcze za mało ofert z widełkami w tej kategorii, by podać medianę — pokazujemy ją od 3 widełek (zobacz metodologię). Do tego czasu opieraj się na raportach podanych w tekście.
Bezpieczeństwo należy do lepiej opłacanych obszarów IT, ale rozpiętość jest bardzo duża: junior w SOC pierwszej linii zarabia zdecydowanie mniej niż doświadczony pentester czy architekt bezpieczeństwa chmury. Badanie Bulldogjob 2025 nie wydziela osobnej kategorii dla bezpieczeństwa, dlatego nie podajemy tu jednej mediany. Według raportu No Fluff Jobs „Rynek pracy IT 2025/2026” (omówienie: Antyweb, 28.01.2026) w kategorii Security dolne mediany widełek na B2B wzrosły w 2025 roku o kilkanaście procent. Kwoty brutto na netto przeliczysz w kalkulatorze netto, a różnice między fakturą a etatem wyjaśniamy w tekście o tym, co się bardziej opłaca: B2B czy UoP.
Rynek pracy: NIS2, DORA i juniorzy
Popyt na specjalistów podtrzymują regulacje. Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca unijną dyrektywę NIS2, została ogłoszona w Dzienniku Ustaw 2 marca 2026 r. (poz. 252) i weszła w życie miesiąc później. Obejmuje znacznie więcej firm niż wcześniej — m.in. z energetyki, transportu, ochrony zdrowia, produkcji i usług cyfrowych. Podmioty, które od wejścia ustawy w życie są kluczowe lub ważne, mają 12 miesięcy na realizację obowiązków, a podmioty kluczowe — 24 miesiące na pierwszy audyt. Sektor finansowy od 17 stycznia 2025 roku stosuje rozporządzenie DORA. To przekłada się na zapotrzebowanie zarówno na techników SOC, jak i na specjalistów GRC.
Jednocześnie oferty „junior pentester” są rzadkie i bardzo oblegane. Realistyczna strategia:
- celuj w SOC L1, helpdesk z dostępem do narzędzi bezpieczeństwa albo administrację — przeglądaj praca junior IT;
- rozważ firmy świadczące usługi bezpieczeństwa (MSSP) — częściej zatrudniają juniorów i szybko uczą;
- jeśli masz doświadczenie w prawie, audycie lub zarządzaniu ryzykiem, GRC może być najszybszą drogą.
Więcej o pierwszych krokach w branży bez komercyjnego stażu: jak znaleźć pracę w IT bez doświadczenia.
Ścieżki rozwoju po SOC
SOC to najczęstszy początek, ale nie koniec drogi. Po roku lub dwóch analitycy zwykle wybierają jedną z gałęzi:
- SOC L2 / L3
głębsza analiza, threat hunting, pisanie reguł detekcji
- Incident response / DFIR
obsługa incydentów, analiza śladów i złośliwego oprogramowania
- Pentester
testy penetracyjne aplikacji i infrastruktury, certyfikaty praktyczne
- Inżynier bezpieczeństwa chmury
IAM, logowanie, zabezpieczenia AWS lub Azure, DevSecOps
- Specjalista GRC
analiza ryzyka, polityki, audyty NIS2, DORA, ISO 27001
Z jakich zawodów najłatwiej tu dojść? Z helpdesku i administracji (znasz systemy i konta), z programowania i testowania (rozumiesz aplikacje od środka — dobra baza pod DevSecOps), z audytu i prawa (naturalna droga do GRC) oraz z wojska, służb i telekomunikacji.
Praca zdalna w cyberbezpieczeństwie
Pentesty, GRC i inżynieria bezpieczeństwa chmury często są zdalne lub hybrydowe — takie oferty znajdziesz wśród zdalnych ofert IT. SOC działa zwykle w systemie zmianowym, a część firm wymaga pracy z biura ze względów bezpieczeństwa. W instytucjach publicznych i branży obronnej dochodzi poświadczenie bezpieczeństwa i praca stacjonarna.
Oferty pracy w cyberbezpieczeństwie
Najnowsze ogłoszenia z kategorii Cyberbezpieczeństwo:
Jeśli chcesz, żeby to rekruterzy szukali Ciebie, dodaj CV na LITJobs.
Kurs cyberbezpieczeństwa i dofinansowanie
LearnIT prowadzi kurs cyberbezpieczeństwa online od podstaw, z naciskiem na praktykę w laboratoriach. Część kosztów szkolenia można często pokryć ze środków publicznych — ścieżki dla osób pracujących i bez pracy zebraliśmy poniżej, a wszystkie formalności opisujemy w tekście o tym, jak dostać dofinansowanie do kursu.
Dofinansowanie kursu IT
Kurs możesz sfinansować częściowo lub w całości ze środków publicznych. O tym, czy i ile dostaniesz, decyduje operator programu albo urząd — nie szkoła.
- BUR (Baza Usług Rozwojowych) — dofinansowanie szkoleń dla dorosłych w programach regionalnych; nie ma jednej krajowej stawki, poziom i zasady ustala operator w województwie.
- Urząd pracy — np. bon na kształcenie ustawiczne albo skierowanie na szkolenie dla osób zarejestrowanych jako bezrobotne lub poszukujące pracy.
- KFS (Krajowy Fundusz Szkoleniowy) — gdy szkolenie finansuje Twój pracodawca.
Jak uzyskać dofinansowanie — poradnik
Źródła: Baza Usług Rozwojowych (PARP) · Ustawa o rynku pracy i służbach zatrudnienia (Dz.U. 2025 poz. 620) · Publiczne służby zatrudnienia — KFS 2026 (psz.praca.gov.pl)
Zapytaj o kurs i dofinansowanie
Zostaw kontakt — doradca LearnIT opowie o kursie, terminach i możliwym dofinansowaniu.
Powiązane ścieżki kariery
- Testy penetracyjne od podstaw — testy penetracyjne krok po kroku: certyfikaty, laboratoria, granice prawa.
- Helpdesk jako pierwszy krok — najczęstsza „brama” do bezpieczeństwa.
- DevOps i DevSecOps — dla osób, które chcą zabezpieczać chmurę i pipeline’y (DevSecOps).
- Testowanie oprogramowania (QA) — testy bezpieczeństwa aplikacji to naturalne rozszerzenie QA.
- Kariera w AI — bezpieczeństwo systemów AI to nowa, szybko rosnąca nisza.
Najczęstsze pytania
Co to jest cyber security i czym zajmuje się specjalista?
Cyber security, czyli cyberbezpieczeństwo, to ochrona systemów, sieci, danych i użytkowników przed atakami i awariami. Specjalista może monitorować alerty w SOC, prowadzić obsługę incydentów, konfigurować zabezpieczenia, takie jak EDR, firewalle i dostęp do chmury, testować systemy metodami atakującego albo zajmować się analizą ryzyka i zgodnością z przepisami. Każda z tych ról wymaga innego zestawu umiejętności, dlatego kierunek warto wybrać na początku nauki.
Ile zarabia specjalista ds. cyberbezpieczeństwa?
Zarobki w bezpieczeństwie należą do wyższych w IT, ale juniorzy w SOC startują zwykle podobnie jak w innych specjalizacjach, a stawki rosną wraz z doświadczeniem i certyfikatami. Według raportu No Fluff Jobs „Rynek pracy IT 2025/2026” w kategorii Security dolne mediany widełek B2B wzrosły w 2025 roku o kilkanaście procent. Aktualne widełki z naszych ofert pokazujemy w sekcji o zarobkach.
Czy do cyberbezpieczeństwa trzeba umieć programować?
Nie trzeba być programistą, ale skrypty bardzo pomagają. Python i Bash przydają się do automatyzacji analizy logów, pisania prostych narzędzi i zrozumienia exploitów. Osoby testujące aplikacje webowe muszą rozumieć, jak działa kod po stronie serwera i przeglądarki. Specjaliści GRC programują rzadko, za to muszą dobrze znać przepisy, normy, np. ISO 27001, i umieć prowadzić analizę ryzyka.
Analityk SOC czy pentester — od czego zacząć karierę w bezpieczeństwie?
Dla większości początkujących lepszym startem jest SOC. Ofert dla analityków pierwszej linii jest więcej, firmy częściej uczą ich od podstaw, a praca daje wgląd w realne ataki i logi. Stanowiska junior pentester są rzadkie i oblegane, a rekruterzy oczekują praktyki z laboratoriów i certyfikatu praktycznego. Wiele osób zaczyna w SOC albo administracji i dopiero po roku lub dwóch przechodzi do testów penetracyjnych.
Ile trwa droga od zera do pierwszej pracy w cyberbezpieczeństwie?
Przy 10–15 godzinach nauki tygodniowo zwykle 9–18 miesięcy. Najpierw trzeba poznać sieci, Linuxa, Windowsa i Active Directory, potem typowe ataki i obronę, a równolegle ćwiczyć w laboratoriach i przygotować się do certyfikatu wejściowego. Osoby z doświadczeniem w helpdesku, administracji, programowaniu lub testowaniu przechodzą tę drogę wyraźnie szybciej, bo mają już fundamenty techniczne.
Jak NIS2 i nowa ustawa o KSC wpływają na rynek pracy w bezpieczeństwie?
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, obejmuje znacznie więcej firm niż wcześniej i nakłada na nie obowiązki: zarządzanie ryzykiem, obsługę i zgłaszanie incydentów, audyty. Podmioty, które od wejścia ustawy w życie są kluczowe lub ważne, mają 12 miesięcy na realizację obowiązków. To zwiększa zapotrzebowanie na analityków SOC, inżynierów bezpieczeństwa i specjalistów GRC.
Źródła
- Dziennik Ustaw 2026 poz. 252 — ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (NIS2), ogłoszona 2.03.2026
- EUR-Lex — rozporządzenie (UE) 2022/2554 (DORA), stosowane od 17 stycznia 2025 r.
- Antyweb (28.01.2026) — omówienie raportu No Fluff Jobs „Rynek pracy IT 2025/2026” (widełki w kategorii Security)
- CompTIA — Security+ (wersja V7; V8 zapowiedziana na listopad 2026)
- ISC2 — Certified in Cybersecurity (CC): bez wymogu doświadczenia
- ISC2 — One Million Certified in Cybersecurity: zapisy zamknięte od 20.05.2026
- ISC2 — CISSP: wymagane 5 lat doświadczenia zawodowego
- Microsoft Learn — Security Operations Analyst Associate (SC-200)
- MITRE ATT&CK — taktyki i techniki atakujących
- OWASP Top 10 — najczęstsze podatności aplikacji webowych
Liczby i przepisy podajemy za źródłami poniżej; dane o zarobkach z ofert LITJobs — według metodologii. Jak pracujemy nad treściami
W tym temacie
Pentester
Pentester od zera: co robi tester penetracyjny, jak zacząć bez doświadczenia, eJPT, PNPT czy OSCP, granice prawa i realne ścieżki wejścia w 2026.
DevOps
DevOps w 2026: czym zajmuje się DevOps engineer, czego się uczyć (Linux, Docker, CI/CD, chmura, Kubernetes), certyfikaty, zarobki i plan od zera.
Helpdesk
Helpdesk i IT support w 2026: co robi specjalista L1 i L2, czego się nauczyć, CompTIA A+ czy ITIL 4, zarobki według Bulldogjob i ścieżki rozwoju w IT.
Kurs IT z certyfikatem
Kurs IT z certyfikatem w 2026: trzy rodzaje certyfikatów, które certyfikaty IT widać w ogłoszeniach (QA, chmura, sieci, security) i jak wybrać kurs.
Oferty pracy: Cyberbezpieczeństwo
Aktualne ogłoszenia z jawnymi widełkami i sprawdzonymi firmami.